


 استخراج ۵۰ درصد طلاهای ناگویا از روی تشک؛ پهلو گرفتن کِشتی کُشتی در بندر طلا!نماینده مجلس: ۹۰ درصد افرادی که دنبال استیضاح عراقچی هستند، از شخص او خوششان نمیآیددو راهی توافق با تهران یا تشدید تنش برای بقاچرا مهرگان زنده ماند؟ / راز جشنی که در گذر قرنها پوست انداختسهقلوهای صومعهسرایی با رتبههای ۱۹، ۱۳۲ و ۱۳۳/ مادر خانواده: ۱۷ سال بچهدار نمیشدیم/ انتخاب اولمان دندانپزشکی دانشگاه گیلان استدستیابی طارق عبیات به مدال طلای دوی ۴۰۰ متر با مانعسقوط یک پلهای تیم ملی فوتبال با ژنرال در رتبه بندی فیفا/ صدای پای کانگوروها میآیدتراکتور – استقلال؛ تقابل نکونام و بختیاری زاده برای صدر جدول
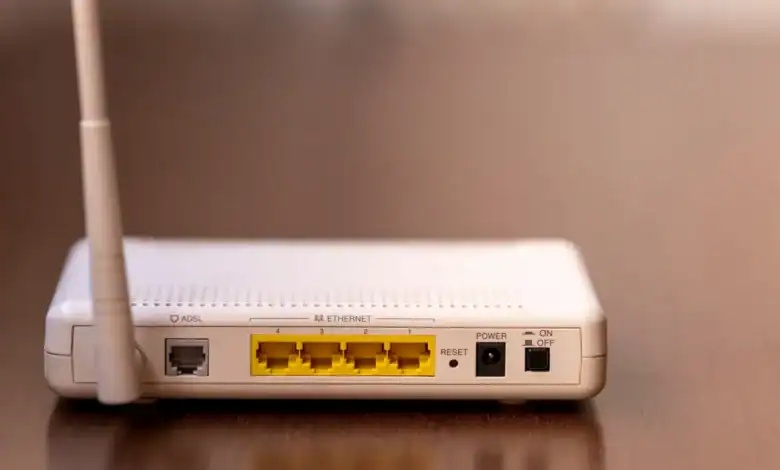
پژوهشگران امنیت سایبری در بررسی تعدادی از روترهای ساخت شرکت چینی ZBT، چند کد مخفی در فریمور این دستگاهها پیدا کردهاند که میتوانند امکان دسترسی و کنترل از راه دور روتر را فراهم کنند.
این کدها در اصطلاح امنیت سایبری «Backdoor» یا درِ پشتی نامیده میشوند؛ قابلیتی که میتواند بدون اطلاع کاربر، راهی برای دسترسی به دستگاه ایجاد کند.
یکی از این کدها که «ENDLESSDOORS» نامگذاری شده، در حداقل ۲۰ مدل روتر شناسایی شده است. این کد میتواند بهصورت دورهای با یک سرور مشخص ارتباط برقرار کند و در صورت دریافت دستور، آن را روی روتر اجرا کند.
به زبان ساده، در صورت سوءاستفاده از این قابلیت، مهاجم میتواند کنترل بخشهایی از روتر را از راه دور در اختیار بگیرد و تغییراتی در تنظیمات آن ایجاد کند.
دو کد دیگر با نامهای «SPEAKINGSTONE» و «DARKLANTERN» نیز شناسایی شدهاند که قابلیت اجرای دستورات با بالاترین سطح دسترسی، یعنی Root، را دارند.
برخی از این کدها حتی میتوانند اطلاعاتی مانند نام کاربری و رمز عبور اتصال اینترنت PPPoE را استخراج کنند، تنظیمات DNS را تغییر دهند یا یک ارتباط مخفی برای دسترسی مجدد به دستگاه ایجاد کنند.
یکی از مشکلات اصلی این ماجرا، نحوه عرضه محصولات ZBT است.
این شرکت بسیاری از محصولات خود را به شکل White-label تولید میکند؛ یعنی یک شرکت سختافزار و نرمافزار دستگاه را تولید میکند اما محصول با نام و برند شرکت دیگری وارد بازار میشود.
به همین دلیل ممکن است یک کاربر روتر خود را با برندی غیر از ZBT خریداری کرده باشد، اما سختافزار و فریمور آن در اصل توسط ZBT ساخته شده باشد.
پژوهشگران تخمین زدهاند که حدود ۱۰۰ هزار دستگاه از روترهای مورد بحث ممکن است در سراسر جهان در حال استفاده باشند.
پس از انتشار این تحقیقات، ZBT اعلام کرد فروش برخی از مدلهای مورد بحث را متوقف کرده و نرمافزار مربوط به آنها را از وبسایت خود حذف کرده است تا نسخههای اصلاحشده آماده شوند.
با این حال، کارشناسان امنیتی هشدار دادهاند که در مورد دستگاههایی که کدهای مشکوک از ابتدا داخل فریمور کارخانهای آنها قرار داشتهاند، صرفاً بهروزرسانی نرمافزار ممکن است کافی نباشد و تعویض دستگاه نیز باید در نظر گرفته شود.
این اتفاق بار دیگر اهمیت بررسی امنیت تجهیزات شبکهای را نشان میدهد؛ چرا که روتر دروازه اصلی ارتباط تمام دستگاههای یک خانه یا شرکت با اینترنت است و نفوذ به آن میتواند امنیت سایر دستگاههای متصل به شبکه را نیز تحت تأثیر قرار دهد.


The mobile app is a game changer. I can play anywhere without any glitches. ۹۹۸jiliapp is definitely my go-to now.
Really enjoyed the daily rewards and the way they treat their loyal players. It makes the whole experience more rewarding. Go check jl588slot right now!